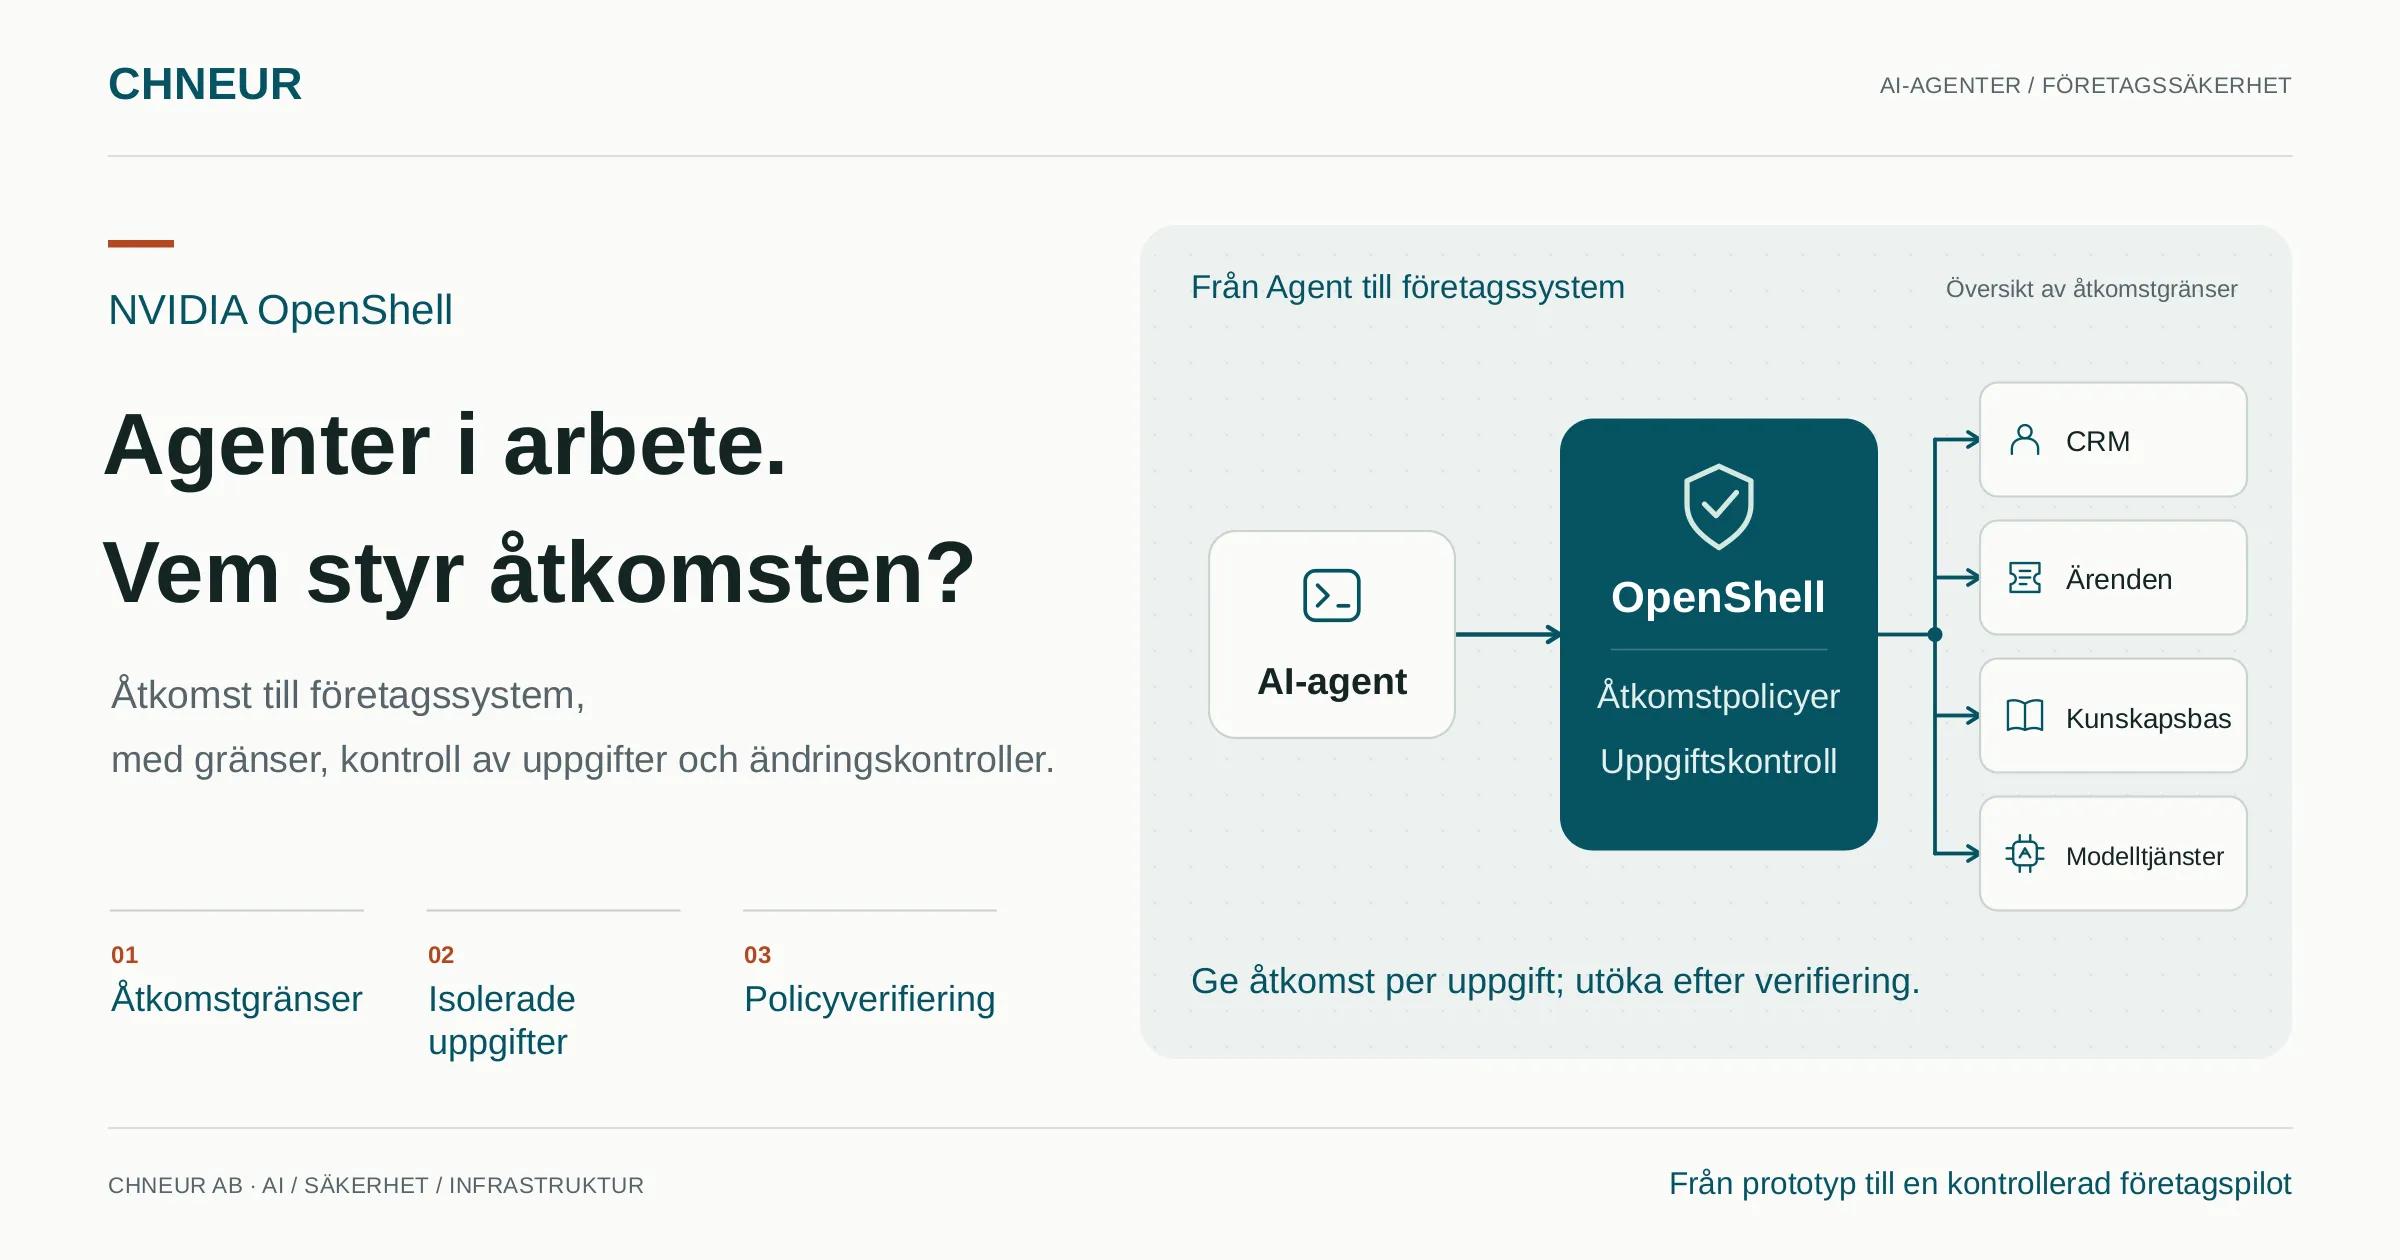
En kundserviceagent kan redan läsa ärenden, söka i en kunskapsbas och skriva svarsutkast. Demonstrationen går bra. Verksamheten vill ansluta den till CRM-systemet och därefter låta den uppdatera ärenden och skicka e-post.
Nu uppstår frågor som direkt påverkar om projektet kan gå vidare. Vilka kunduppgifter får den se? Var lagras API-nycklarna? Om skadliga instruktioner i ett mejl eller på en webbsida försöker få den att ladda upp information, vad kan stoppa det? Vem godkänner nya behörigheter när ytterligare ett verktyg läggs till?
När företag ger en Agent mer ansvar behöver det den får göra och komma åt bli regler som går att upprätthålla och kontrollera.
NVIDIA OpenShell erbjuder en grund för detta i körmiljön: sandlådor och åtkomstpolicyer begränsar Agentens operationer, riktiga autentiseringsuppgifter hålls i kontrollerade komponenter och behörighetsgränser kan kontrolleras före policyändringar. För team som går från prototyp till verklig verksamhetsanvändning är det värt att utvärdera noggrant.
Hur mycket åtkomst behöver en kundserviceagent?
Tänk på en kundserviceagent som ska anslutas till CRM- och ärendehanteringssystem. Den första uppgiften kan vara tydlig: läsa relevant information om angivna kunder, ta stöd av tidigare ärenden och skriva ett svar för granskning.
Den behöver viss åtkomst för att utföra uppgiften. Däremot behöver den kanske inte ändra kundposter, exportera stora mängder kontakter eller skicka data till godtyckliga externa adresser.
Dessa skillnader bör avspeglas i systemkonfigurationen. Promptar kan beskriva hur Agenten ska arbeta, men den faktiska åtkomsten behöver också begränsas av körmiljön och verksamhetssystemen. Promptinjektion i externt innehåll, felaktiga verktygsanrop eller alltför bred konfiguration kan leda till operationer utanför den avsedda uppgiften.
Containrar ger en grund för isolering. Företaget behöver fortfarande avgöra vilka filer programmen i en container får komma åt, vilka tjänster de får ansluta till, vilka API:er de får anropa och vilka autentiseringsuppgifter de får använda.
OpenShell samlar dessa kontroller i en körmiljö för Agenter. Team kan därmed konfigurera behörigheter utifrån konkreta uppgifter och stegvis utöka omfattningen av verifierade operationer.
Tre funktioner i OpenShell och deras värde för företag
1. Beskriv åtkomsten i policyer och ge piloten tydliga gränser
OpenShells sandlådepolicyer kan ange läs- och skrivåtkomst till filer, processidentitet och vilka program som får nå vilka nätverksdestinationer. För de förfrågningsprotokoll som stöds kan de även begränsa API-anrop, exempelvis genom att tillåta vissa läsoperationer men förbjuda motsvarande skrivoperationer. Utgående anslutningar måste matcha tillåtande regler. 1
I kundservicescenariot kan teamet konfigurera de regler Agenten behöver för att nå angivna API:er för kunskapsbasen och ärendehanteringen, och sedan testa att åtkomst till orelaterade tjänster nekas. Vilka kundposter som är synliga styrs fortfarande av CRM-systemets identitets- och databehörigheter.
Företaget kan därmed definiera pilotens omfattning mer konkret: öppna först den åtkomst som uppgiften kräver och utöka sedan behörigheterna utifrån verifieringsresultaten. Säkerhetsteamet kan granska de faktiska reglerna, och verksamheten kan se vilka uppgifter den aktuella versionen är redo att utföra.
2. Håll riktiga autentiseringsuppgifter utanför Agenten
En API-nyckel direkt i Agentens miljövariabler eller konfigurationsfiler innebär att Agentprocessen kan komma åt den riktiga uppgiften. Verktygsanrop, felsökningsutdata eller påverkan från skadligt innehåll kan då leda till oavsiktlig exponering.
För autentiseringsuppgifter som hanteras via en OpenShell-provider och ansluts genom dess mekanism får Agenten en platshållarreferens. När förfrågan passerar proxyn kontrollerar systemet att det anropande programmet och destinationen följer nätverkspolicyn och att förfrågans ändpunkt omfattas av autentiseringsuppgifternas bindningar. Först när kontrollerna har godkänts slår systemet upp och injicerar de riktiga uppgifterna innan förfrågan vidarebefordras. 2
Det gör att företaget kan hantera ”vilka tjänster som får anropas” separat från ”var riktiga autentiseringsuppgifter får användas”. Även om en platshållarreferens skickas till en ändpunkt utan bindning kan den inte lösas in mot de riktiga uppgifterna där.
Mekanismen kan minska risken för att autentiseringsuppgifter hamnar direkt i Agentens kontext eller utdata. Kunduppgifter som Agenten redan har rätt att läsa kräver fortfarande dataminimering, begränsningar av utdata och godkännandeflöden.
3. Kontrollera policyer innan behörigheterna utökas
En Agents behörigheter växer ofta med verksamhetens behov: i dag läser den bara ärenden, i morgon behöver den skapa dem och senare ansluta till ytterligare en tjänst.
OpenShells Policy Prover stöder formella kontroller av om en föreslagen policy överskrider en angiven gränspolicy. Företaget kan exempelvis definiera ett tak för tillåten åtkomst och sedan kontrollera att Agentens policy håller sig inom det. Funktionen deltar också i riskkontroller av nätverksregeländringar som Agenter föreslår och hjälper till att upptäcka ny känslig åtkomst. 3
Det ger behörighetsändringar en upprepningsbar kontroll och ett konkret granskningsunderlag när någon vill ”öppna lite mer åtkomst”.
Garantin har en tydlig omfattning: verifieringen gäller de policyegenskaper som modellen stöder. I v0.1.5 omfattar gränskontrollerna exempelvis filåtkomst, processidentitet, Landlock-inställningar, nätverksanslutningar och vissa REST-regler. GraphQL- och MCP-regler ligger utanför det som denna gränskontroll stöder. En godkänd kontroll innebär inte att verksamhetsoperationer säkert blir korrekta eller att körmiljön har verifierats fullständigt.
Företag kan ta in denna funktion i sin ändringsprocess och samtidigt behålla tester i den faktiska körmiljön och mänsklig granskning.
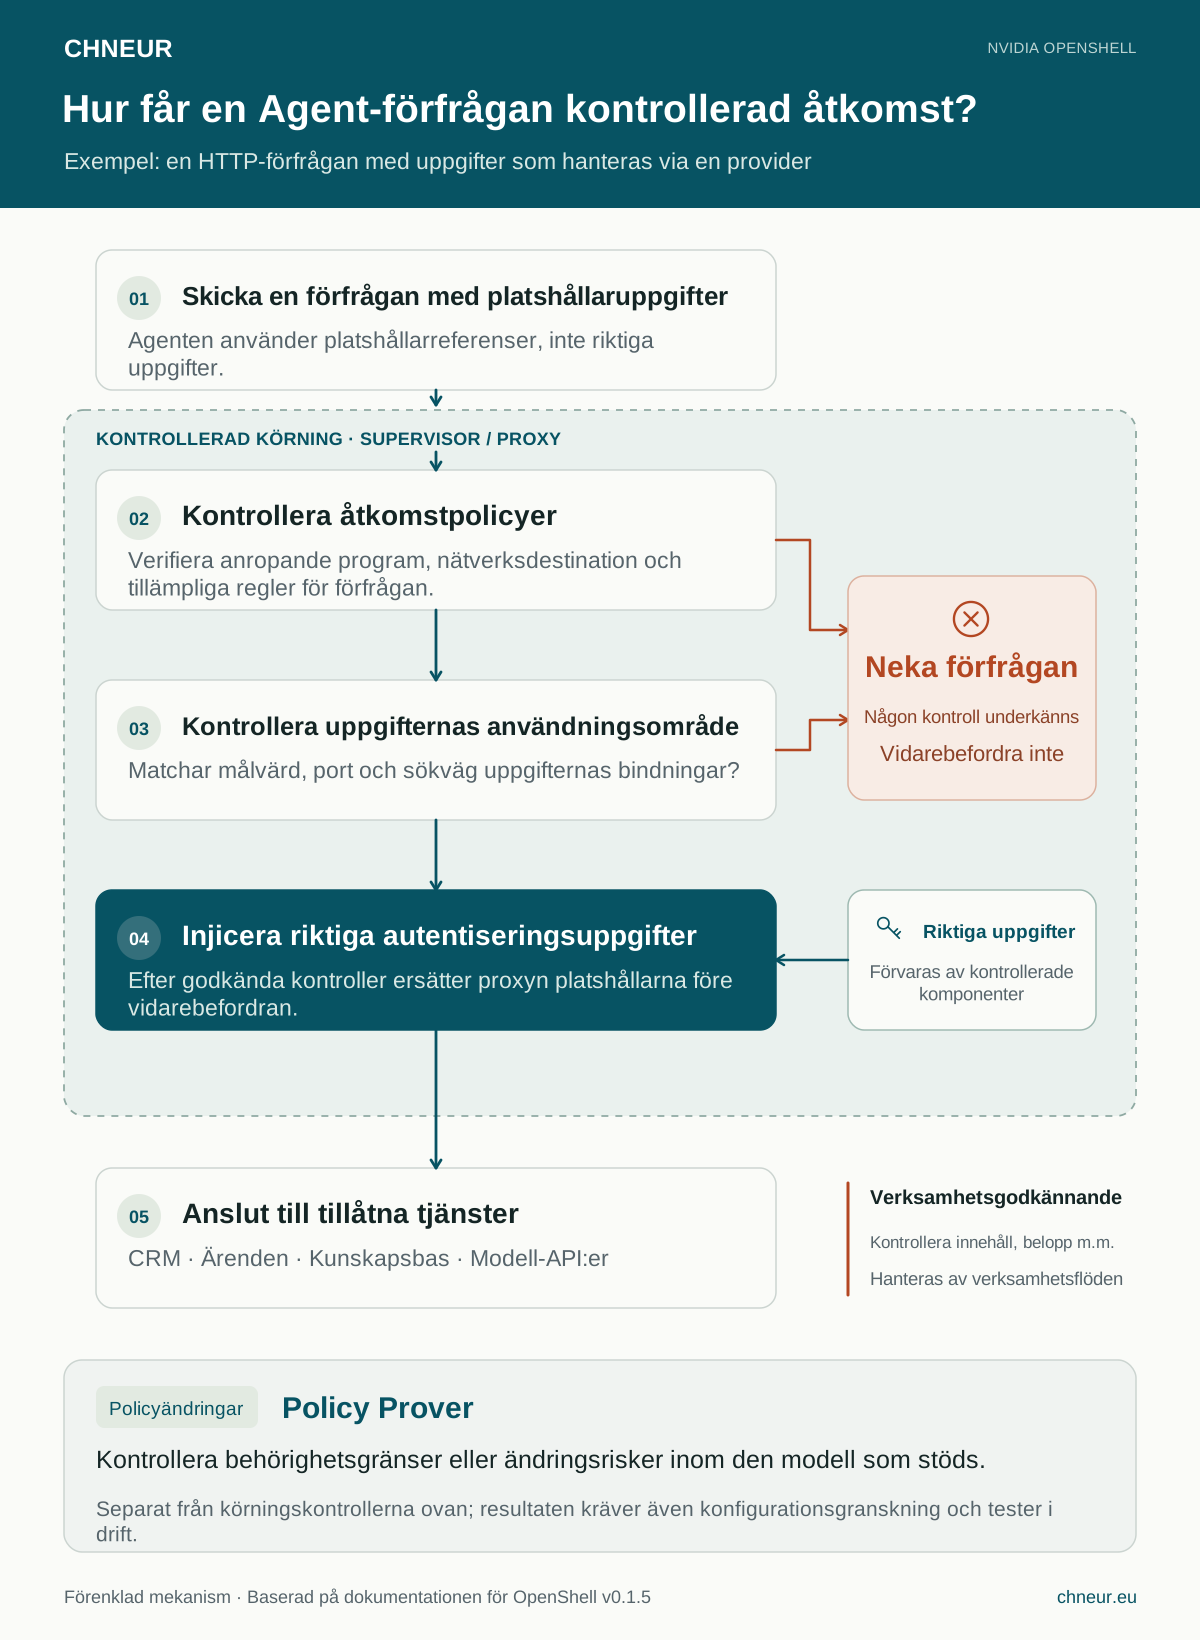
Kontroller av förfrågningar under körning, verifiering av policyändringar och verksamhetsgodkännanden har olika ansvar. Öppna diagrammet i full storlek för att zooma in.
Varför utvärdera funktionerna tillsammans?
Ett Agent-projekt kan bygga vissa säkerhetskontroller självt. När fler verktyg, verksamhetssystem och team ansluts blir hanteringen av autentiseringsuppgifter, åtkomstregler och behörighetsändringar också ett löpande utvecklingsarbete.
OpenShells värde ligger i att samla flera kontroller för körmiljön på en gemensam grund. Team kan definiera policyer utifrån verksamhetsuppgifter, återanvända arbetssätt för olika Agenter och tydligare fördela ansvaret mellan applikationsutveckling och behörigheter i körmiljön.
Arkitekturen skiljer Agentens arbetslast från en betrodd supervisor, som hanterar kontroller av nätverksförfrågningar och injicering av autentiseringsuppgifter. Gatewayen hanterar sandlådor, policyer och åtkomst. Tillsammans utgör komponenterna en grund för kontroll som företaget behöver driftsätta och underhålla. 4
För team som redan har en Agent-prototyp och vill ansluta till interna API:er eller känsliga data påverkar dessa kontroller direkt hur långt piloten kan gå. I företag där flera team utvecklar Agenter var för sig är en gemensam grund för körmiljön också värd att utvärdera, så att liknande mekanismer inte behöver utformas på nytt i varje projekt.
Hur mycket utvecklings- och underhållsarbete som kan sparas beror på den befintliga plattformen, protokollkompatibiliteten och driftkraven. Det lämpar sig för utvärdering i en tydligt avgränsad pilot.
Utforma körmiljöns gränser och verksamhetens godkännanden tillsammans
Tillbaka till kundserviceexemplet: att Agenten får anropa ett e-post-API betyder inte att varje mejl ska skickas direkt. Även när destinationen och API:et följer policyn kan meddelandet innehålla felaktiga kunduppgifter.
Detsamma gäller inköp och ekonomi. En tillåten betalningsförfrågan kan fortfarande ange fel mottagarkonto. Verksamhetssystemen måste även fortsättningsvis ansvara för beloppsgränser, kontovalidering, godkännanden och behörighet att utföra operationer.
Vid driftsättningen bör därför två ansvar tydliggöras: OpenShell begränsar de körresurser och förfrågningskanaler som Agenten får använda; verksamhetssystem och arbetsflöden avgör om en viss operation ska utföras. Företaget behöver också skydda administrationskomponenterna, fördela driftbehörigheter och inkludera relevanta loggar i sina granskningsprocesser.
Med den uppdelningen blir OpenShells skydd lättare att verifiera, och det blir tydligare vilka ytterligare funktioner som behöver byggas. Även bedömning av regelefterlevnad måste omfatta hela verksamhetsprocessen och de organisatoriska åtgärderna.
Börja med ett arbetsflöde som går att utvärdera
I vårt dokumenterade lokala arbete med WSL2, Docker Desktop och OpenShell 0.1.5 har vi lyckats starta sandlådan och låta OpenCode inne i den anropa en modell via OpenRouter. Problemen med nätverk, sandlådans start och konfiguration av autentiseringsuppgifter beskrivs i Köra OpenShell i WSL2: Docker Desktops nätverk och NAT-läge.
Arbetet verifierade den grundläggande körkedjan. Begränsning av verktygsbehörigheter, åtkomst till interna tjänster och långvarig drift behöver fortfarande testas vidare.
För en företagspilot rekommenderar vi en uppgift som ger verksamhetsnytta och vars behörigheter är enkla att avgränsa, exempelvis ”läs angivna ärenden och skapa svarsutkast”. Följande kontroller kan ligga till grund för godkännandet:
| Område | Frågor att besvara |
|---|---|
| Verksamhetsresultat | Är utkasten användbara, och hur lång tid tar mänsklig granskning och redigering? |
| Nödvändig åtkomst | Fungerar de filer, modeller och verksamhets-API:er som uppgiften kräver? |
| Förbjuden åtkomst | Nekas testförfrågningar till obehöriga filer, externa adresser och skriv-API:er som förväntat? |
| Autentiseringsuppgifter | Möter Agenten enbart platshållarreferenser, och kan uppgifterna begränsas till angivna ändpunkter? |
| Behörighetsändringar | Vem granskar reglerna när ett nytt API läggs till, hur kontrolleras gränserna och hur bekräftas att ändringen faktiskt gäller? |
| Drift | Går det att hitta orsaken till fel, och har omstart av sandlådan, uppdatering av autentiseringsuppgifter och återställning verifierats? |
Resultaten hjälper teamet att avgöra nästa steg: förbättra det befintliga flödet, tillåta ett fåtal nya operationer eller först stärka verksamhetssystemens behörigheter och godkännanden.
Låt nästa samtal handla om ert konkreta Agent-scenario
CHNEUR AB är ett teknikkonsultföretag i Sverige som arbetar med företagsnätverk, säkerhet, molninfrastruktur, AI-arbetsflöden och integration av verksamhetssystem. När Agenter ansluts till företagsmiljöer behöver dessa kompetenser vägas samman i ett och samma arbetsflöde.
Om ert team redan har en prototyp och utvärderar anslutning till CRM, ärendehantering, en kunskapsbas eller interna API:er, ta med tre uppgifter till samtalet: vad Agenten ska åstadkomma, vilka system den behöver komma åt och vilka operationer som måste bekräftas av en människa.
Utifrån detta kan vi diskutera gränser för behörigheter och autentiseringsuppgifter, bedöma var OpenShell passar och tillsammans fastställa pilotens omfattning, acceptanskriterier och genomförandesteg.
Kontakta CHNEUR för att diskutera ert Agent-scenario
Artikelns tekniska beskrivningar bygger på den officiella dokumentationen för NVIDIA OpenShell v0.1.5, läst den 23 oktober 2026.